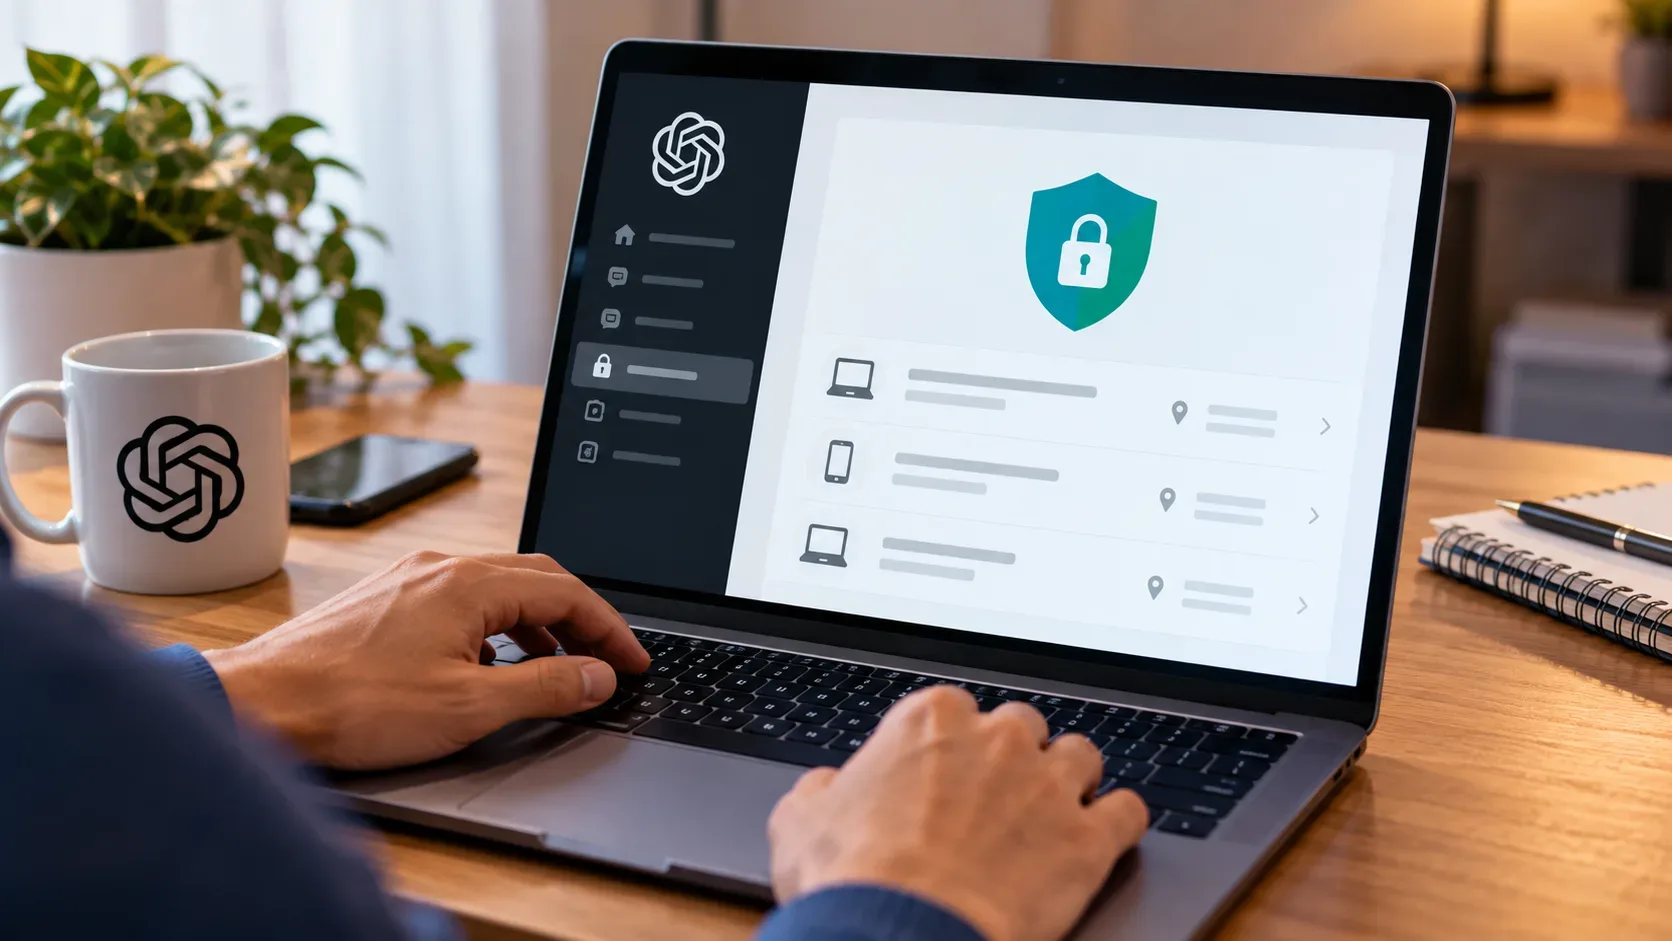
ChatGPT ahora ofrece un Historial de seguridad para revisar la actividad de seguridad reciente de una cuenta de OpenAI. Según OpenAI, la función fue anunciada el 25 de septiembre de 2026 y, en ChatGPT para la web, se encuentra en Settings > Security and login > Security history. El historial incluye eventos como inicios de sesión, cierres de sesión, cambios de contraseña, cambios en la autenticación multifactor (MFA), claves de acceso y otras configuraciones de seguridad.
Dónde ver el historial de seguridad de ChatGPT
- Abre ChatGPT en la web e inicia sesión en tu cuenta.
- Abre Settings.
- Selecciona Security and login.
- Abre Security history.
Esta es la ruta documentada por OpenAI para consultar la función en el navegador. La documentación oficial describe el historial como una vista de eventos de seguridad recientes, pero los materiales consultados no indican un período fijo de retención ni una cantidad definida de días de registros visibles.
Qué aparece en cada registro
Los eventos pueden incluir el tipo de actividad, la hora, la ubicación y detalles del dispositivo. OpenAI advierte que algunos datos pueden ser aproximados o no estar disponibles, por lo que un detalle aislado no debe considerarse automáticamente una prueba de que la cuenta fue comprometida.
| Tipo de evento | Qué permite comprobar el historial | Cómo interpretarlo |
|---|---|---|
| Inicio de sesión | Cuándo se produjo un acceso y, cuando está disponible, la ubicación y el dispositivo asociados. | Compara la hora y el dispositivo con tu actividad. La ubicación y los detalles pueden ser aproximados. |
| Cierre de sesión | Registros de salida vinculados a la actividad reciente. | Ayudan a reconstruir la secuencia de acceso junto con los eventos de inicio de sesión. |
| Cambio de contraseña | Cambios relacionados con la contraseña de la cuenta. | Si usas contraseña y no reconoces el cambio, considéralo un motivo para proteger la cuenta de inmediato. |
| MFA | Cambios en la autenticación multifactor. | Comprueba si la activación, eliminación o modificación de un método coincide con una acción realizada por ti. |
| Claves de acceso | Cambios relacionados con passkeys vinculadas a la cuenta. | Un cambio desconocido justifica revisar los métodos de acceso y las sesiones activas. |
| Otras configuraciones de seguridad | Cambios adicionales que OpenAI registra como eventos de seguridad. | Usa la hora y los detalles disponibles para comparar el registro con tu propia actividad. |
El historial de seguridad y las sesiones activas no son lo mismo
Security history sirve para consultar eventos pasados. Active sessions es el área utilizada para revisar y administrar sesiones que siguen activas. En ChatGPT para la web, OpenAI indica la ruta Settings > Security and login > Active sessions. Desde allí es posible cerrar todas las sesiones de la cuenta.
La diferencia es importante: ver un inicio de sesión antiguo en el historial no significa, por sí solo, que esa sesión siga abierta. Para comprobar qué accesos continúan activos y cerrar conexiones, utiliza el área de sesiones activas.
Qué hacer si aparece un acceso que no reconoces
OpenAI recomienda proteger las credenciales y las sesiones de la cuenta en lugar de depender únicamente de activar la MFA. La razón es que habilitar MFA no finaliza automáticamente los inicios de sesión que ya estaban activos.
- Si usas contraseña y crees que fue expuesta, cámbiala inmediatamente. Utiliza una contraseña fuerte y exclusiva para la cuenta.
- Cierra todas las sesiones activas. En ChatGPT web, ve a Settings > Security and login > Active sessions y elige la opción para cerrar todas las sesiones. OpenAI indica que el cierre de otras sesiones de ChatGPT puede tardar hasta 30 minutos.
- Revisa MFA, claves de acceso y otras opciones de seguridad. Confirma que los métodos registrados te pertenecen. Activa MFA si todavía no la utilizas, recordando que esto no sustituye el cierre de las sesiones ya abiertas.
- Vuelve a revisar el historial de seguridad. Anota o conserva los detalles de actividades que no realizaste, ya que esta información puede ayudar en la recuperación de la cuenta.
- Si utilizas la API de OpenAI, revisa también las claves de API. La orientación oficial es eliminar las claves potencialmente expuestas y revisar el uso para detectar actividad inesperada.
- Contacta con el Soporte de OpenAI si sospechas que la cuenta fue comprometida. Puedes abrir un nuevo chat en el Centro de ayuda e incluir los detalles de las actividades que no autorizaste.
Cómo revisar el historial sin alarmismo
Utiliza el historial como una pista de verificación. Primero, comprueba si la hora del evento coincide con algo que hiciste. Después, revisa el dispositivo y la ubicación, teniendo en cuenta que OpenAI dice que esos datos pueden ser aproximados o no estar disponibles. A continuación, compara el evento con cambios de seguridad que hayas realizado recientemente, como activar un método de MFA o añadir una clave de acceso.
Si la actividad sigue sin coincidir, aplica las medidas de protección de la cuenta. El historial ayuda a identificar y ordenar los hechos, pero la respuesta ante un posible acceso no autorizado depende de proteger las credenciales, cerrar sesiones y revisar los métodos de autenticación.