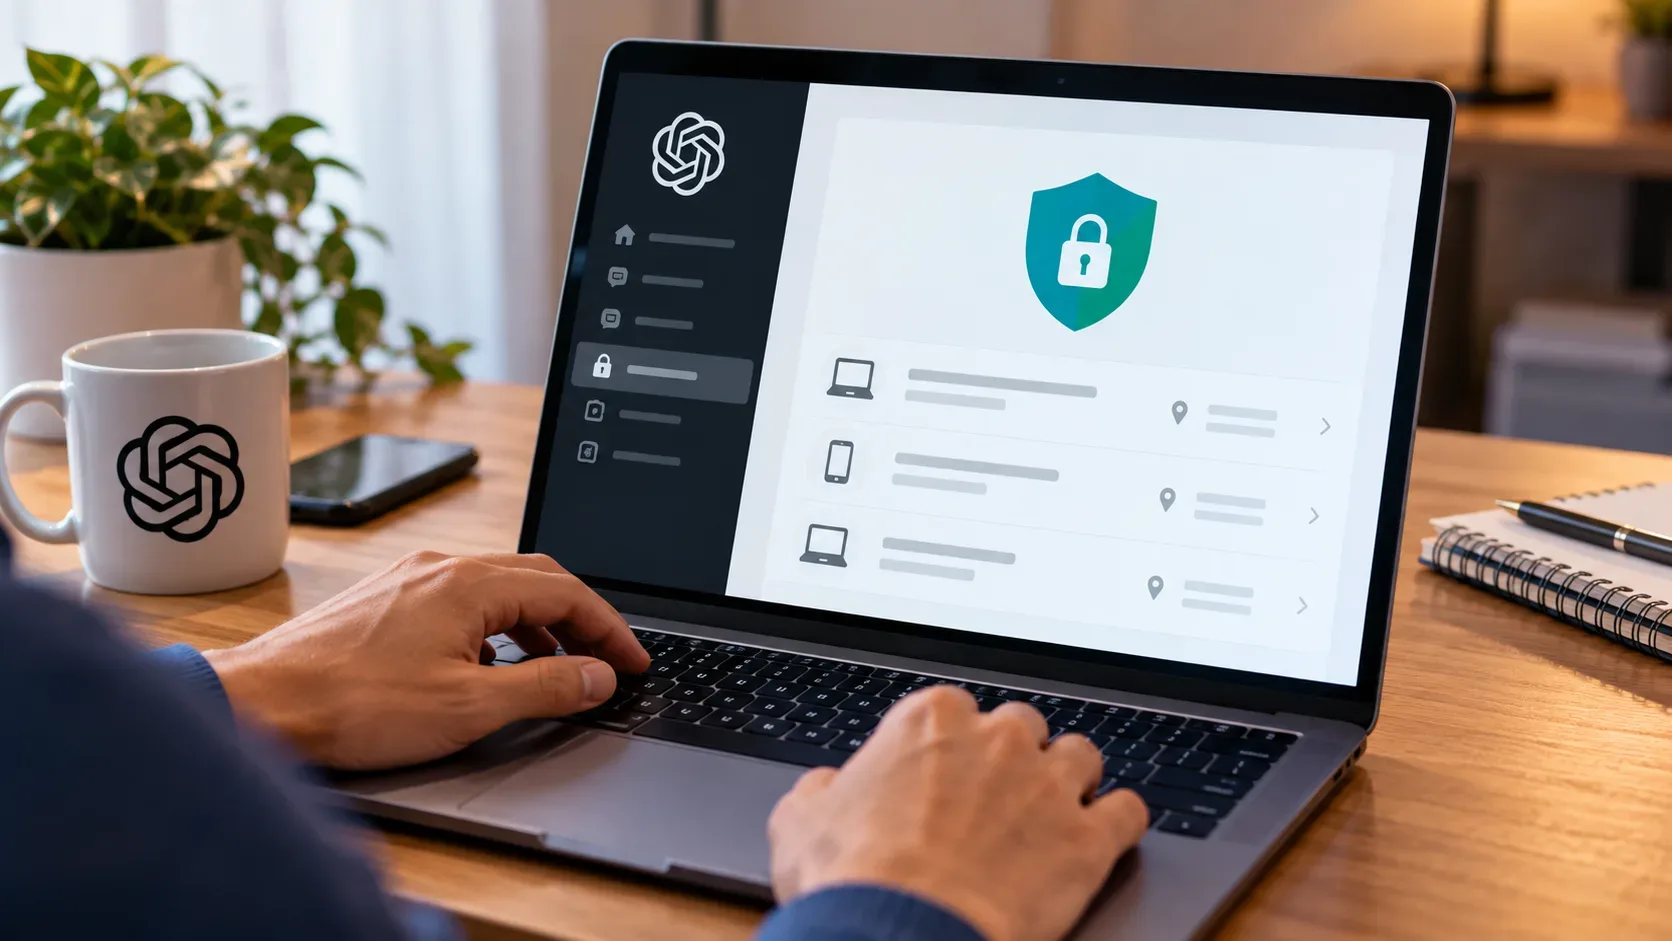
O ChatGPT passou a oferecer um Histórico de segurança para revisar atividades recentes da conta OpenAI. Segundo a OpenAI, o recurso foi anunciado em 25 de setembro de 2026 e, no ChatGPT na web, fica em Settings > Security and login > Security history. O histórico reúne eventos como entradas, saídas e alterações de senha, autenticação multifator (MFA), chaves de acesso e outras configurações de segurança.
Onde ver o histórico de segurança do ChatGPT
- Abra o ChatGPT na web e entre na sua conta.
- Acesse Settings.
- Selecione Security and login.
- Abra Security history.
Esse é o caminho documentado pela OpenAI para consultar o recurso no navegador. A documentação oficial descreve o histórico como uma visão de eventos de segurança recentes, mas não informa, no material consultado, um período fixo de retenção ou quantos dias de registros ficam visíveis.
O que aparece em cada registro
Os eventos podem trazer o tipo de atividade, horário, localização e detalhes do dispositivo. A própria OpenAI alerta que alguns dados podem ser aproximados ou não estar disponíveis, portanto um detalhe isolado não deve ser tratado automaticamente como prova de invasão.
| Tipo de evento | O que o histórico ajuda a conferir | Como interpretar |
|---|---|---|
| Entrada na conta | Quando houve um login e, quando disponível, localização e dispositivo associados. | Compare horário e dispositivo com seu uso real. Localização e detalhes podem ser aproximados. |
| Saída da conta | Registros de logout vinculados à atividade recente. | Ajuda a reconstruir a sequência de acesso junto com os eventos de entrada. |
| Alteração de senha | Mudanças relacionadas à credencial de senha. | Se você usa senha e não reconhece a alteração, trate o evento como sinal para proteger a conta imediatamente. |
| MFA | Alterações na autenticação multifator. | Verifique se ativação, remoção ou mudança de método corresponde ao que você fez. |
| Chaves de acesso | Mudanças relacionadas a passkeys vinculadas à conta. | Uma alteração não reconhecida merece revisão das opções de login e das sessões ativas. |
| Outras configurações de segurança | Mudanças adicionais registradas pela OpenAI como eventos de segurança. | Use o horário e os detalhes disponíveis para confrontar o evento com sua própria atividade. |
Histórico de segurança e sessões ativas não são a mesma coisa
O Security history serve para consultar eventos passados. Já Active sessions é a área usada para revisar e gerenciar sessões atualmente ativas. No ChatGPT na web, a OpenAI orienta acessar Settings > Security and login > Active sessions. A partir dali, é possível encerrar todas as sessões da conta.
Essa distinção é importante: encontrar um login antigo no histórico não significa, por si só, que aquela sessão continua aberta. Para saber quais acessos ainda estão ativos e encerrar conexões, use a área de sessões ativas.
O que fazer se aparecer um acesso que você não reconhece
A OpenAI recomenda agir sobre as credenciais e as sessões da conta, em vez de depender apenas da ativação de MFA. O motivo é simples: habilitar MFA não encerra automaticamente logins que já estavam ativos.
- Se você usa senha e acredita que ela foi exposta, altere-a imediatamente. Use uma senha forte e exclusiva para essa conta.
- Encerre todas as sessões ativas. No ChatGPT web, siga Settings > Security and login > Active sessions e escolha a opção para sair de todas as sessões. A OpenAI informa que o encerramento das demais sessões pode levar até 30 minutos.
- Revise MFA, chaves de acesso e outras opções de segurança. Confirme que os métodos cadastrados são seus. Ative MFA se ainda não estiver usando, mas lembre que isso não substitui o encerramento das sessões já abertas.
- Volte ao histórico de segurança. Anote ou preserve os detalhes de atividades que você não realizou, pois essas informações podem ajudar em uma recuperação de conta.
- Se você usa a API da OpenAI, revise também as chaves de API. A orientação oficial é excluir chaves potencialmente expostas e verificar o uso em busca de atividade inesperada.
- Contate o Suporte da OpenAI se suspeitar de comprometimento. O suporte pode ser acionado por um novo chat na Central de Ajuda, com os detalhes das atividades não autorizadas.
Como revisar o histórico sem alarmismo
Use o histórico como uma trilha de verificação. Primeiro, confira se o horário do evento coincide com um acesso seu. Depois, observe dispositivo e localização, lembrando que a OpenAI diz que esses dados podem ser aproximados ou indisponíveis. Em seguida, compare o evento com mudanças que você fez recentemente, como ativar um método de MFA ou cadastrar uma chave de acesso.
Se ainda houver incompatibilidade, passe para as ações de proteção da conta. O histórico ajuda a identificar e organizar os fatos, mas a resposta a um possível acesso indevido depende de proteger credenciais, encerrar sessões e revisar os métodos de autenticação.